Drinking Library
夕陽照進無人的工作室,木桌上的筆電連著一條延伸至巷弄的網路線。
插畫沿著工具延伸的線索,追問公共選擇背後的責任。

理解 v4 · 2026-11-08

桃園假帳號案判決:法院罰了抹黑,買來的稱讚呢?

文章摘要

駭客沒有取代暴力和利益交換,這些手段同時存在。桃園判決顯示,人頭帳號是一家行銷公司平常就在賣的商品。法院判了抹黑的人,老闆仍在逃,花錢買的正面留言要不要揭露,至今沒有人說清楚。

桃園案的144個人頭帳號,來自行銷公司的日常存貨,追責不能停在留言的人。

圖解
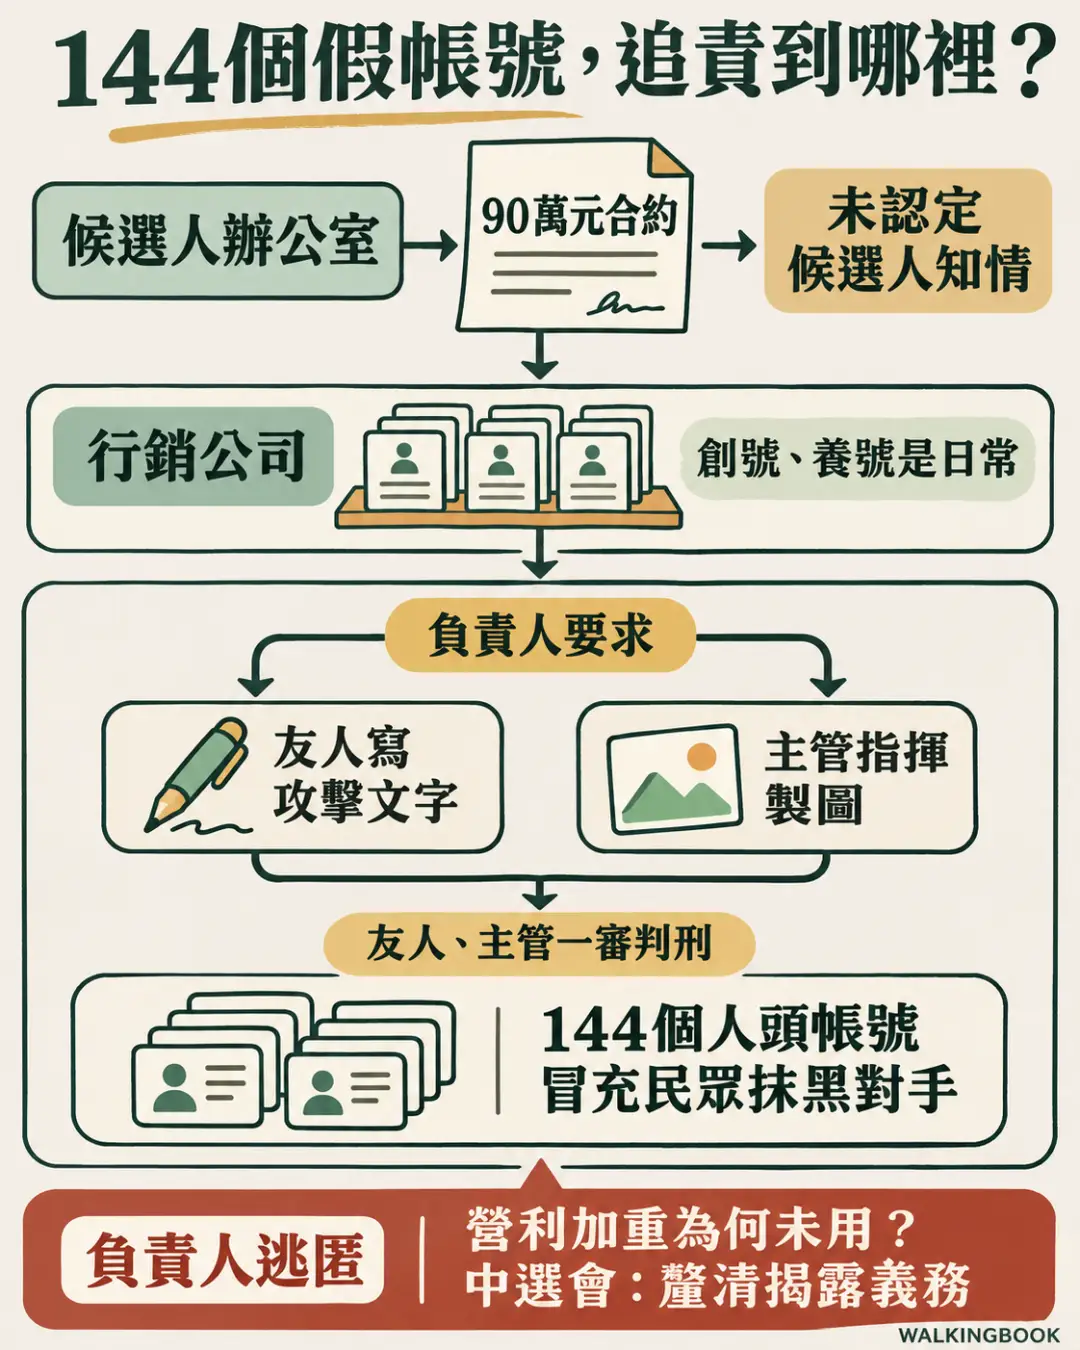
圖解:144個假帳號,追責到哪裡?/候選人辦公室/90萬元合約/未認定 候選人知情/行銷公司/創號、養號是日常/負責人要求/友人寫 攻擊文字/主管指揮 製圖/友人、主管一審判刑/144個人頭帳號 冒充民眾抹黑對手/負責人逃匿/營利加重為何未用? 中選會:釐清揭露義務/WALKiNGBooK
Drinking Librarywalkingbook.tw/inquiry/taiwan-election-interference-accountability/
前情提要

2026年10月,民眾黨與沈伯洋競辦分別表示網站遭攻擊,幕後身分與目的仍待釐清。[1][2]回看桃園一宗選舉案,候選人辦公室以90萬元委託行銷服務,公司再以144個人頭帳號抹黑同選區對手,兩人於2024年一審被判刑。[13]公司負責人被認定為主要策畫者之一,卻已逃匿,2026年8月仍在另案被通緝;判決未認定客戶候選人知情或參與攻擊。[13][15][17]

短評

付費團隊冒充民眾,會讓選民誤判發言的來源與份量。桃園地檢署應交代,為何有合約與公司利益,卻未主張營利加重條款;中選會應釐清受託留言的揭露義務,讓業者有規則可循,也保護自行發聲者的匿名權。[13][18][20]

我們的判斷桃園假帳號案判決顯示,人頭帳號是這家行銷公司的日常商品。法院判了抹黑,但主要策畫者之一的老闆仍在逃;替候選人買的正面留言該不該揭露出資者,中選會至今沒有公開答案。

分享ThreadsLINEFacebook
往下讀:我的追問與完整證據 ↓

2026 年 10 月底,兩個陣營說自己的網站被駭;接著調查局說,一段假冒台北市長候選人聲音、說他收軍購回扣的音檔是深度偽造,張貼的人被拘提。看這些新聞,很容易以為介選就是一場技術競賽。我想知道的是:這些工具,是誰付錢在用?

深偽案先給了一個提醒。調查局發新聞稿之前,法院已在 10 月 31 日讓張貼者交保(中央社[10])。檢方說他製作了檔案,法院卻說目前沒有證據把他和做檔案的人連起來(聯合報[11]);誰做的、有沒有人出錢,都還沒有公開答案。

桃園那宗假帳號案,則讓我看見畫面外長什麼樣子(7a 桃園地院判決[13])。法院寫下的是一家行銷公司的經營模式:拿別人的大頭貼開臉書帳號,每天按讚養成像真人,再替客戶留言、製造評論。一名立委候選人的辦公室花 90 萬元,買的是「客製化留言及正面留言、按讚」;後來這批帳號被拿去抹黑對手。判決認定,目的是讓客戶勝選,也是為了公司自己的服務評價。

奇怪的地方有兩個。第一,被判刑的是寫字的人和管事的主管;被法院列為主要策畫者之一的老闆逃了,到 2026 年 8 月還在另一宗案子裡被通緝(中央社[17])。鏈條最上面那一格,兩年來是空的。第二,被審的只有抹黑。那 90 萬元買來的稱讚,如果也出自同一批帳號,對讀者來說一樣是冒充民意,只是方向相反。中選會的規則要求競選廣告交代出資者,但付錢給行銷公司、用帳號留言算不算廣告?立委曾當面問過中選會網紅直播置入的事,得到的回答是「這一條所規範的是指競選跟罷免的廣告」(立法院質詢逐字稿[22])。問題問了,答案繞回定義。選罷法另一條規則倒是管得到個人:投票日不准助選。2022 年投票日,一位自述七十五歲的市民在 LINE 群組貼了一則被選委會認定為助選的訊息,被罰 17 萬元(新竹市選委會會議紀錄[24])。一則群組訊息有明確的罰則,一份 90 萬元的留言合約卻沒有公開的界線,這是我覺得最說不通的地方。

為什麼一個不在乎桃園選舉的人也該在意?因為我們每天都在留言區判斷「大家怎麼想」。如果那些聲音可以照合約生產,被騙的不只是被抹黑的候選人,還有每個以為自己在看民意的人。另一邊的難處也是真的:要求揭露,就得劃出受雇團隊和自己發聲的個人之間的線,劃錯了,被迫交出身分的可能是批評權力的人。

所以我現在的理解是:這一案裡,人頭帳號是一家行銷公司的日常商品;法院罰了抹黑,替候選人買的正面留言該不該揭露,仍沒有公開答案。桃園案裡,被列為主要策畫者之一的老闆還沒到案;深偽案裡,誰做、有沒有人付錢還不知道。中選會該把付費留言的界線說清楚,桃園地檢署該交代老闆的追緝;而我們每個人也要回答:當叫好聲來自自己支持的一方,我們還想不想知道是誰付的錢?

理解演變紀錄(2 篇)

看到 2026 年 10 月 28 日的兩則新聞,我想問:以前用拳頭和現金干預選舉,現在換成駭客了嗎?民眾黨說官網遭攻擊而緊急關站(1 中央社[1]);沈伯洋競辦說活動網站一小時被灌進七萬多筆假資料(2 鏡報[2])。兩邊都說受害,但攻擊者與目的還沒有公開鑑識可以回答。

往前查,2014 年連勝文的競選官網已被改成導向對手的網站(3 公視[3])。這讓「駭客接替拳頭」的故事站不穩。舊手段仍有案例,新工具也不一定新;我們還缺少能比較它們消長的資料。

更具體的問題出現在桃園。檢方 2024 年起訴的137個假帳號案,背後是替候選人做網路行銷的公司團隊。檢方指控,操作者想讓選民轉向支持客戶,也想提高行銷服務的評價;客戶候選人則被記為不知情(7 桃園地檢署[12])。這還要核對後續裁判,但它已提出值得查的機制:競選行銷追求服務評價,可能不只是設法讓宣傳被更多人看到,還包括把少數操作者包裝成許多發言者。

這和支持哪個政黨都有關。我們當然可以反駁一則政治批評,但如果連它是民眾自行發聲,還是受託團隊在工作都不知道,就少了一個判斷的依據。台灣已有廣告出資與代理人的揭露、留存規則(9 廣告刊播及留存辦法[20])。中選會應說清楚代操留言如何適用,不能只讓選民等到刑事案件出現,才知道宣傳背後是誰。

網站遭入侵又是另一件事。它可能讓人難以組織、溝通和參與,即使還沒有證據顯示任何票被改掉。資安法已有協助民間處理重大事件的法源(18 資安法[34]),資通安全署應公開政黨及競辦求助的中立條件。這不代表國家可以任意進入反對黨的電腦。

我有理由懷疑:若桃園起訴所述成立,競選行銷的服務評價誘因,可能促成冒充多人發言。這是一宗起訴支持的判斷,不是對整個產業定罪,也不能用來解釋兩起遭駭的目的。追責要穿過帳號看委託與操作分工,不能把受益者直接當成知情者。中選會要釐清代操揭露的界線,資通安全署要交代中立求助的條件。保護民主必須往票匭之前看,卻不能因此無限擴張政府的權力。追查受託操作,和保護個人匿名批評,應該一起成立。當我們希望自己支持的一方能說話,是否也願意讓它說清楚:眼前的眾多聲音,究竟是哪些人在工作?

2026 年 10 月底,兩個陣營說自己的網站被駭;11 月初,調查局又說查到一段假冒台北市長候選人聲音的深偽音檔(調查局[9])。看這些新聞,很容易以為介選就是一場技術競賽:駭客、AI、境外 IP。我想知道的是另一件事:這些工具,是誰付錢在用?

桃園那宗假帳號案的判決,給了一個比我預期具體得多的答案(7a 桃園地院判決[13])。法院寫下的,不是一群網軍臨時起意,而是一家行銷公司的經營模式:拿別人的大頭貼開臉書帳號,每天按讚讓它像真人,再用這些帳號替客戶留言、製造評論。這次的客戶是一名立委候選人的辦公室,90 萬元,買的是「客製化留言及正面留言、按讚」。後來這些帳號被拿去抹黑對手陣營,暗示不投某人就會有人開槍。判決認定,這麼做是為了讓客戶勝選,也為了公司自己的服務評價。

奇怪的地方在這裡。法院判了寫攻擊文字的人和管事的主管;被法院列為主要策畫者之一的公司老闆,起訴後逃了,判決只寫「另行審結」。更奇怪的是,被審的只有抹黑那一段。那 90 萬元買來的稱讚,如果也出自同一批假帳號,對選民來說,它和抹黑一樣是在冒充民意,只是方向相反。可是判決不必回答它,因為檢方沒有起訴這部分;中選會的廣告揭露規則要求交代出資者(9 廣告刊播及留存辦法[20]),但付錢給行銷公司、用帳號留言算不算廣告,我查不到中選會的公開答案。

2023 年修法時,立法者已經想到「為了賺錢而造謠」,加重了營利者的刑罰(8a 選罷法第104條[18])。這一案背後明明有一份 90 萬元的合約,起訴和判決卻都沒有碰這一項。我不認為這證明誰在放水,競爭的解釋是合約買的是稱讚,攻擊部分未必能證明另有營利;但結果是,這門生意最核心的那一面,沒有人在公開的地方檢驗過。

為什麼一個不在乎桃園選舉的人也該在意?因為我們每天在留言區判斷「大家怎麼想」。如果那些聲音可以照合約生產,被傷害的不只是被抹黑的候選人,還有每個以為自己在看民意的人。我也承認另一邊的難處:要求揭露,就得劃出受雇團隊與自己發聲的個人之間的線,劃錯了,被迫交出身分的可能是批評權力的人。

所以我現在的理解是:這一案裡,人頭帳號是一家行銷公司的日常商品;法院罰了抹黑,替候選人買的正面留言該不該揭露,仍沒有公開答案。中選會應該把這條線說清楚,桃園地檢署應該交代老闆的下落與營利條款的取捨。下一次我們在留言區看到一片叫好時,能不能知道是誰付的錢?
完整證據:這篇怎麼查的從競辦遭駭到桃園假帳號案判決:台灣介選,如何穿過工具追到責任?
前情提要

2026 年 10 月 28 日,民眾黨說官網遭駭客奪取管理權限,只好緊急關站;同一天,台北市長參選人沈伯洋的競辦說,活動網站一小時內被灌進七萬多筆假資料。兩案的攻擊者與目的,目前只有當事方說法[1][2]。幾天後,調查局發現一段假稱沈姓候選人承認收回扣的深偽音檔;桃園地院 10 月 31 日裁定張貼者交保,製作者是誰仍不清楚[9][10]。

「駭客取代黑道」的說法和過去的案例對不上:2014 年就有競選網站遭竄改,2018 年仍有候選人威嚇對手退選,2026 年還有受台辦資助招待旅遊的案件定讞[3][4][5]。2024 年桃園地院的一份判決認定,一家行銷公司平常就養著人頭臉書帳號,收了候選人辦公室 90 萬元的「正面留言」合約,再用 144 個帳號抹黑對手[13]。

執行的人已經判刑,被法院列為主要策畫者之一的公司負責人卻在逃,到 2026 年 8 月仍在另案通緝[15][17]。花錢買的正面留言是否要標示出資者,目前仍沒有公開的規則說明。這一版查到深偽案張貼者已經交保,負責人也仍在追緝中[11][16]。

  1. 2024 年 3 月桃園地檢署起訴三人,指他們用 137 個人頭臉書帳號抹黑立委候選人[12]
  2. 2024 年 8 月 23 日桃園地院判決兩人成立選罷法散布不實等罪,認定人頭帳號是公司的日常經營模式[13]
  3. 2024 年 12 月 17 日高院駁回已逃匿的公司負責人的抗告[16]
  4. 2026 年 8 月台北地檢署在另一宗案件中,因公司負責人未到案而另行通緝[17]
  5. 2026 年 10 月 28 日民眾黨與沈伯洋競辦分別公開表示網站遭攻擊[1][2]
  6. 2026 年 10 月 31 日桃園地院裁定深偽音檔張貼者 10 萬元交保[10][11]
主線:一路讀下去就懂副線:想岔出去再打開
起點

從競辦遭駭到桃園假帳號案判決:台灣介選,如何穿過工具追到責任?

前情提要:2026 年 10 月 28 日,民眾黨與台北市長參選人沈伯洋的競辦,分別公開表示網路系統遭攻擊:一方緊急關站,一方說活動網站被灌進假資料。兩案的攻擊者與目的仍待公開鑑識。這些指控讓一個老問題重新出現:干預台灣民主選擇的手段,從暴力、利益交換變成網路操作了嗎?(中央社[1];鏡報[2])。

主線 1

同一天傳出兩起遭駭,選民究竟失去了什麼?

2026 年 10 月 28 日上午,黃國昌到刑事警察局報案。根據中央社報導,他說民眾黨內部的電子簽核系統先前已遭駭客入侵,黨已在 10 月 12 日向地檢署提告,並通報主管機關內政部;10 月 27 日晚上,黨的官網又被攻擊,資訊人員發現駭客「想要奪取網站管理權限」,把原本的管理者剔除在外,黨只好緊急關站。黃國昌說,攻擊鎖定的是存放會議紀錄、智庫研究與政策方針的政策會資料庫(1 中央社[1])。

拔下的網路接頭擱在木桌上,後方是漆黑螢幕與空椅。
插畫連線中斷留下的空位,也讓資訊取得的條件浮現。
展開這段・還有 4 段、約 368 字

同一天晚上,沈伯洋競辦對媒體說明,自 10 月 23 日起,競辦架設的幾個網站遭到入侵:攻擊者利用上傳功能的設定缺陷取得一台主機的控制權,但沒有拿到設在另一處的官網權限。10 月 28 日晚上新上線的「洋流車掃認領路段網站」,一小時內被灌進七萬多筆假認領數字,競辦稱來自境外 IP,之後改為需登入才能認領(2 鏡報[2])。

一個關掉的網站,一份被假資料塞滿的活動名單,和一張被改掉的選票,是不同的事。前兩者如果屬實,便可能阻礙政黨工作與支持者參與;但「被駭」這兩個字,還不能回答誰動手、為了什麼,更不能直接推出選票遭到更改。〔來源1、2〕

兩個陣營的說法目前仍是事件當事人的陳述。黃國昌說「不論背後是誰在操控此次攻擊」,並未指認攻擊者;沈方所稱的境外 IP,是網路連線位置,不足以識別幕後身分。「七萬多筆」則是假認領資料筆數,不是受害選民人數。〔來源1、2〕

把新聞講成「舊手段退場,駭客接手」,至少要先查兩件事:網路干擾是不是新出現,實體威嚇與利益交換是不是已經消失。過去的案例,讓這個接棒故事碰到阻礙。

主線 2

駭客早已出現,暴力和利益交換也沒有消失

2014 年 9 月,連勝文競選台北市長時,官網連結被改成導向柯文哲網站,一個多小時才修復。報導沒有交代攻擊者,導向誰的網站也不能證明誰指使(3 公視[3])。競選網站遭技術干擾,至少在2014年就已有公開報導。

展開這段・還有 6 段、約 840 字

2018 年里長選舉,仍有候選人反覆到競爭者住家騷擾,企圖逼對方退選,後來依選罷法判刑九個月並執行完畢(4 TVBS[4])。這一案顯示,妨害參選的脅迫可以由候選人自己發動,不能把所有實體威嚇都歸給黑道。

利益交換也仍在。依法院判決,林雪峰受中國浙江台州市台辦官員委託、指示與資助,招攬以村里長為主的旅遊團赴中,在當地的食宿交通由台辦招待,並向團員宣傳支持特定總統候選人;他被認定受滲透來源資助而交付不正利益,2026 年 7 月最高法院駁回上訴,四年徒刑確定(5 最高法院判決[5];中央社[6])。境外力量可以使用招待旅遊這種利益手段,並不必然要靠駭客。

同樣涉及境外指示,林献元與蘇雲華案用的卻是假民調。臺中高分院判決認定,兩人受中共媒體海峽導報一名社委指示,有的在火車站隨機攀談、假裝做過調查,有的參考其他民調結果自行撰寫數據,再發布到網路媒體;那名社委還參與調整數字與發布時間。法院依兩人談好的報酬,認定他們「意圖營利」,依總統選舉的對應條文加重論罪(6a 臺中高分院判決[7])。2025 年 5 月最高法院駁回上訴定讞,兩人都獲緩刑(6 中央社[8])。

最新的工具也已出現在 2026 年。調查局 2026 年 11 月 2 日說,10 月 30 日網路巡察發現臉書與 Threads 上有一段影音,假稱台北市長沈姓候選人錄音承認收受軍購回扣;鑑識確認其中音頻是深度偽造,一名男子被拘提,檢方以選罷法第 104 條第 2 項的深偽散布不實罪嫌聲請羈押禁見(調查局[9])。其實在這份新聞稿發出之前,桃園地院已在 10 月 31 日裁定這名男子以 10 萬元交保、限制出境出海 8 個月(中央社[10])。依聯合報轉述的法院理由,他辯稱是從臉書隨機下載檔案,法院認為「目前沒有證據可認定他與製作深偽檔案者具有犯意聯絡」(聯合報[11])。中央社依檢方說法把他寫成製作者,法院卻把散布的人和做檔案的人分開看。這仍是偵查階段,不是有罪認定;目前被追訴的是張貼的人,誰做了檔案、有沒有人出錢,都還沒有公開答案。工具換了,法律也在 2023 年跟著加重了深偽的刑度,但追問的仍是同一件事:誰做、誰付錢。

這些案例支持「不同手段仍然並存」,尚不足以算出哪一種在增加、哪一種正在被取代。更有用的發現是:行為人的身分,不能直接告訴我們他會用什麼手段。 境外指示可以配上利益招待,也可以配上資訊造假;實體威嚇則不一定出自幫派。〔來源4–6〕

那麼,網路操作是否一定要等到查出境外指使,才值得追究?桃園的一宗選舉行銷案,讓問題往另一個方向走。

主線 3

假帳號從哪裡來?法院說,那是一家行銷公司的日常生意

2024 年 3 月,桃園地檢署起訴三人,指他們用模擬器建立的 137 個臉書人頭帳號,攻擊一名立委候選人的輔選團隊:貼文把候選人塑造成與黑道掛勾,並暗指不支持她,她陣營的人就會開槍(7 桃園地檢署[12])。同年 8 月 23 日,桃園地方法院判決其中兩人成立選罷法的「意圖使候選人不當選而傳播不實」等罪:一人判七個月、緩刑三年並須向公庫支付二十萬元,另一人判六個月、得易科罰金,兩人都褫奪公權一年(7a 桃園地院判決[13])。兩人在審理中承認犯行,法院再對照合約、調查局數位證據報告與群組訊息認定事實;其中負責執行的辦公室主管,判決在 2024 年 10 月 2 日確定(7b 桃園地院裁定[14])。

圖 1

從合約到假帳號,判決認定了誰、還缺了誰

候選人是服務的客戶,是否就等於他指揮假帳號?公司老闆呢?

  1. 一審判刑友人居間媒介
  2. 候選人:證人候選人辦公室與公司簽約90萬元,服務內容為客製化留言、正面留言、按讚;判決未認定候選人知情,起訴稿稱不知情;判決未認定候選人指揮攻擊
  3. 逃匿;2026年8月仍另案通緝,選舉案結果未見公司負責人要求
  4. 一審判刑友人編寫攻擊文字
  5. 主管:一審判刑辦公室主管指揮不知情員工製圖
  6. 137+7=144個人頭帳號留言144個帳號不是144名獨立發言者,也不代表觸及的選民人數
  7. 不起訴掛名辦公室負責人
  8. 判決認定的目的使客戶獲「多數選民支持」,並「有利公司服務評價」;是判決認定的目的,不是已實現的選舉結果
資料來源:桃園地院113年度原選訴字第2號判決(2024年8月23日)及相關裁定、桃園地檢署新聞稿與媒體報導。僅呈現判決所述人員關係與144個帳號;圖中關係不代表金額、聲量或影響力大小。 [12][13][14][15][16][17]不能從這張圖推論:不能說候選人知情或指揮攻擊留言;不能把144個帳號當成144名獨立發言者或觸及的選民人數;不能說判決認定的目的已實現於選舉結果。
展開這段・還有 7 段、約 1339 字

判決補上了起訴新聞稿沒寫的一段。法院認定,這家公司的經營模式本來就包括:用模擬器開臉書人頭帳號,拿其他亞洲使用者的大頭貼與封面照片,填上虛假的學經歷與居住地(判決稱為「創號」);每天分享貼文、按讚,讓帳號看起來像真人(「養號」);再用這些帳號替客戶按讚、留言、製造評論。換句話說,假帳號不是為了這次攻擊臨時做的,而是公司平常就在用的存貨。〔來源7a〕

這次的客戶,是被攻擊候選人的主要對手,一名同選區立委候選人的委員辦公室。候選人的一名友人居間媒介,雙方約定以新臺幣 90 萬元,由公司在 2023 年 11 月 1 日至 2024 年 1 月 15 日提供「選舉網路防禦之客製化留言及正面留言、按讚等網路行銷服務」。這名友人後來應公司負責人要求寫下攻擊文字,辦公室主管再指揮不知情的員工製作梗圖,用 137 個人頭帳號到一名議員的臉書貼文下留言,另用 7 個帳號到另一名議員的貼文下留言。起訴書的犯罪事實漏列後面這 7 個帳號的留言,法院認定屬同一犯行、一併審理,所以判決認定的帳號共 144 個。〔來源7a〕

法院認定三人這麼做,是為了「達成多數選民支持」客戶、並「有利皇御公司所提供網路行銷服務評價之結果」。起訴時的動機說法,法院在判決中認定為事實。法院也排了責任輕重:寫文字的友人和公司負責人「居於主要策畫地位」,重於受雇執行的主管。〔來源7a〕

責任鏈卻在最上面斷掉。公司負責人在起訴後經法院傳喚未到、拘提無著,法院 2024 年 9 月認定他已逃匿,沒入保證人繳的十萬元保證金(7c 桃園地院裁定[15])。人不到庭,他卻遞了抗告狀,只寫「抗告理由待閱卷後具狀補陳」;高等法院命他七日內補理由,他沒有補,2024 年 12 月 17 日駁回,不得再抗告(7d 高院裁定[16])。判決只寫他「另行審結」,我們在公開裁判中沒有查到他的審結結果。到 2026 年 8 月,他仍未到案:台北地檢署在一宗假投資廣告案的處分中,以他未到案為由另行發布通緝,報導同時寫明他是這家公司的負責人(中央社[17])。那是另一宗案件,不能代替桃園選舉案的程序紀錄,但它顯示:判決後將近兩年,被法院列為主要策畫者之一的人,仍沒有公開紀錄顯示他已到案。我們因此判斷,他的選舉案很可能還停在追緝,而不是審完了沒公開。出資加盟、掛名辦公室負責人的人,檢方以他事前不知、事中未參與為由不起訴。客戶候選人在判決中以證人身分出現,判決沒有認定他知情或參與攻擊,起訴新聞稿則寫他不知情。〔來源7、7a〕已被判刑的,是寫字的人和管事的人;被法院列為主要策畫者之一的老闆,目前仍不在判決裡。

把這些事實放在一起,有兩層偽裝:少數操作者用許多帳號出現,讓同一個團隊看起來像不同的民眾;內容再把對手描繪成會威脅選民的一方,原本用來批評暴力的語言,變成製造負面印象的材料。這和有人真的拿暴力逼退選不同;把「談論黑道」算成「黑道實際介入」,就混淆了手段與內容。我們依判決事實作的分析是:在這一案,冒充多人發言不是越界的偶發手段,而是一門生意的基本設備,客戶勝選與自家服務評價,就是推動它的誘因。判決沒有測量選民反應,也不能證明整個行銷產業都如此,或這一案有境外指揮。〔來源7a〕

還有一處判決沒有回答。2023 年 6 月修正的選罷法第 104 條第 3 項規定,「意圖營利」而散布不實者,加重其刑至二分之一,得併科二百萬至一千萬元罰金(8a 選罷法第104條[18])。桃園案發生在修法之後,背後有 90 萬元合約,法院也認定目的包括公司服務評價,起訴與判決卻都只用第 1 項,判決沒有說明為何不考慮第 3 項。可能的解釋是:90 萬元買的是正面留言等服務,攻擊這一部分未必能證明另有營利意圖。對照前面的假民調案,法院以約定報酬就認定意圖營利。我們有理由懷疑,商業代操的營利面在這一案沒有被正面檢驗;桃園地檢署起訴時沒有主張,判決也沒有交代。〔來源6a、7a、8a〕

所以「誰在干預」不能只查帳號在哪一國,還要查誰委託、誰付錢、誰決定內容。這些責任有沒有已經寫進規則?

主線 4

競選宣傳已有揭露規則,假民意的問題卡在哪裡?

台灣並非沒有規範。選罷法第 51 條要求競選廣告交代刊播者、出資者;第 51 條之 2 要求媒體保存廣告與投放條件等紀錄四年(8 選罷法[19])。中選會的辦法也納入處理刊播事務的代理人,並要求廣告標示、相關身分與收支資料留存(9 廣告刊播及留存辦法[20],第2、6、7條)。

展開這段・還有 7 段、約 1221 字

因此,不能因為服務是委外,就直接說責任無從追究。桃園法院也已依選罷法傳播不實、刑法恐嚇公眾與偽造準私文書等罪判刑,並非因為行為發生在臉書,就沒有刑事法律可用。〔來源7a–9〕

而且,來源責任不必等到刑事有罪才成立。中選會一份2024年訴願決定記載,一宗里長選舉紙本文宣案的刑事部分不起訴,臺北市選委會仍因未簽名裁罰十萬元,中選會駁回訴願(10 中選會訴願決定[21],第1頁)。不起訴不是證明文宣內容真實;這件事顯示,追究內容犯罪與要求宣傳者負責,可以是分開的制度。

但這宗決定處理的是選罷法第52條紙本宣傳品,理由仍以紙類印刷物界定對象,不能拿它直接回答第51條網路廣告如何適用。〔來源10,第3頁〕「能事後追訴內容」,和「選民接觸宣傳時知道委託來源」,也不是同一個保護目標。即使一段批評沒有捏造事實,付費團隊冒充互不相識的民眾,仍可能使讀者誤判發言的來源與份量。這是我們要求釐清揭露責任的理由。

桃園判決正好把這個問題擺到桌上。候選人辦公室付 90 萬元買的,是「客製化留言及正面留言、按讚」;判決描述的公司經營模式,就是用人頭帳號替客戶製造評論。但法院審的是攻擊對手那一段,沒有認定替候選人做的正面留言是否也出自人頭帳號,更不必處理它是否算應標示出資者的競選廣告。〔來源7a〕被判刑的是抹黑;買來的稱讚,至今沒有公開答案。

台灣辦法把競選罷免廣告界定為活動期間、付費或有其他對價關係的宣傳;「付費給行銷公司,未向平台買廣告,以帳號留言」是否落在這些刊播與揭露義務裡,不能只憑這段定義替主管機關下結論。我們查得到的公開資料中,沒有中選會針對這種安排的適用說明。最接近的一次,是 2023 年選罷法修正後,立委在立法院問到網紅直播中置入競選廣告、刪檔後由誰留存;中選會主任秘書答的是「這一條所規範的是指競選跟罷免的廣告」,沒有說直播置入或付費貼文算不算(立法院質詢逐字稿[22])。問題被當面問過,答案仍停在定義本身。應由中選會把界線說清楚,包括代理人與受託刊播者各自的責任。〔來源9,第2條〕

對照另一條規則,這個空白更明顯。選罷法第 56 條禁止任何人在投票日從事競選或助選活動,選委會已經把它用到一般人的社群貼文上。2020 年高雄市長補選投票日早上,一名民眾在個人臉書分享別人貼的候選人競選照片,被罰 25 萬元;中選會 2021 年駁回訴願,理由是投票當天分享這種貼文,「客觀上易使他人認為」是在助選,即使沒有人按讚或分享(中選會訴願決定[23],第1–3頁)。2022 年地方選舉投票日,新竹市有兩位市民各因在 LINE 群組貼出支持候選人的訊息被罰 17 萬元:一位把「記得投」某號候選人的訊息貼進多個群組,另一位自述已七十五歲,貼的是他自稱人物側寫的文字;一名議員候選人因粉專管理員在投票日私訊拉票,也被罰 17 萬元(新竹市選委會會議紀錄[24],第3–8頁)。規則管得到個人的一次轉貼和一則群組訊息,觸發條件是「哪一天」;一家公司收 90 萬元、用人頭帳號替候選人留言,該不該標示誰付錢,卻還沒有公開的界線。在這兩份紀錄裡,被罰的是投票日發文的個人與一名候選人;沒有一件碰到付錢買聲量的安排。

若現行廣告定義涵蓋受託留言,中選會就應用公開例子說明代理人與刊播者的義務;若不涵蓋而要納入,則須循法定程序調整適用範圍。兩種路徑都要處理舉證、受理分工與救濟成本,保護自行發聲者的匿名權,不能靠立場相同推定受雇。對合法行銷業者,這也提供可以事先遵守的界線。這是我們依台灣既有規則提出的制度要求。〔來源7–9〕

主線 5

讓數位文宣帶上刊登者標示

英國把部分數位競選文宣納入標示制度,讓選民知道誰負責刊登。選委會的2024年檢討記錄:回覆調查的候選人有86%表示理解要求、69%認為容易遵守;機關發現違規後,多數競選者依勸告修正。這比只訂下揭露原則多了一步,也有實施經驗可供檢驗(10a 英國選委會檢討[25],第38–39頁)。

陽光穿透空白布幔,翻起的布角露出縫線、黃銅扣環與下方線軸。
插畫公開訊息的背面,也可以留下通往製作者的線索。

但警方仍反映,哪些社群貼文適用、該找警方還是選委會,並不總是清楚。這些數字是回覆候選人的看法,不是全體遵守率,也不是秘密操作減少的證據。台灣若要借鏡,需先釐清既有廣告定義與代操的關係,列明受理分工及救濟;否則標示義務可能增加,選民與合法業者仍不知道該找誰。〔來源9、10a〕

到這裡,責任已經比「境外網軍」四個字具體:要追查委託與操作,也要把現有規則落到可遵守的例子。不過,揭露來源仍無法解決另一種傷害——有人直接讓你的網站不能正常使用。

主線 6

沒有證明改票,為什麼仍然是民主保護問題?

FBI 與 CISA 在 2024 年的選舉資安公告指出,就阻斷服務攻擊這一類型,沒有報告顯示它曾阻止合格選民投票、破壞選票完整性或妨礙計票及結果傳送(11 FBI/CISA[26])。這是美國對特定攻擊類型的說明,不能拿來替台灣兩起入侵、資料灌入指控作鑑識。

圖 2

票匭之前,民主選擇可能在哪一環受損?

不同手段需要保護的,是同一件事嗎?

案例與證據直接針對的條件應檢驗的保護責任不能由此推論
2018 逼退選案(媒體報導判刑執行)參選自由與安全制止威嚇、確保參選不能當黑道整體盛行率
台辦旅遊招待案(最高法院判決確定)不受利益交換扭曲的選擇追查資助及行賄鏈不能推算實際換到幾票
2024 假民調案(判決定讞);桃園假帳號案(2024 一審判決,執行主管部分確定;負責人逃匿);2026 深偽音檔案(偵查中;張貼者交保,製作者未明)資訊與來源的可信性追究不實內容、釐清委託與揭露責任不能把帳號數當接觸或改變立場的人數
2026 民眾黨、沈伯洋競辦指控(當事方說法)組織、溝通與活動參與修補、保全證據、提供中立支援不能確認攻擊者、政治目的或選票被更改
資料範圍:2018–2026 年本報導選用的案例,並非全部事件;各案證據階段不同(判決確定、一審、偵查中、當事方說法),沒有共同分母,不能排名嚴重性或比較頻率。可以說的是:受損條件與證據階段不同,保護措施須對準各自的機制。 [1][2][3][4][5][6][7][8][9][10][11][13]不能從這張圖推論:不能說介選的數位占比增加,或任何一案已改變選舉結果。

它幫助我們提出一個更準的問題:受損的是哪個環節?逼對手退選,針對的是能否成為選項;用利益換支持,針對的是如何作選擇;假帳號與假民調,針對的是選民判斷所憑的資訊;侵入競辦系統、污染活動名單,則可能妨礙組織與參與。最後一張票即使照實計算,前面的選擇條件仍可能受侵害。〔來源1–7、11〕

檢察官的數字,能告訴我們哪一種介選變多嗎?

檢察機關的「受理」,包括還待查證的案件,並不是已成立的犯罪。2014、2018 年投票前一天上午的地方選舉統計都仍有暴力類受理案件;2022 年已取得的表卻統計到投票後四天。這些數量受到檢舉、立案與截止日影響,不能接成實際暴力的升降曲線(12 法務部2014[27];13 最高檢2018[28];14 最高檢2022[29])。

2026 年這一屆,最高檢截至 9 月 30 日、離投票還有約兩個月的表,受理 2,706 件:賄選 1,566 件、暴力 176 件、其他 964 件(15b 最高檢選舉查察專區[30],2026年9月份選舉查察案件執行情形表;原表連結目前失效,見本報導的限制)。暴力類受理在這一屆仍然存在。

分類也比「賄選、暴力、其他」三個大格更細。最高檢從 2025 年 7 月 31 日表起,在「其他」底下另列「幽靈人口、不實訊息、選舉賭盤、其他」(15a 最高檢分類表[31],第1頁),2026 年 9 月表也沿用這四欄〔來源15b〕。因此,不能因為新聞稿沒有列出,就說檢察機關不統計資訊操作。不過,「不實訊息」仍不等於「駭入系統」,也分不出人頭帳號、深偽或受託代操;表上沒有把工具、出資者與受損環節交叉列出。

法務部與最高檢對外談介選風險時,應把案件階段、分類定義與截止日一起交代。查察工作量不足以替整段歷史排出一條科技進步線;辨認每種侵害,才知道該由誰處理。那政黨的系統被攻擊時,支援的門在哪裡?

圖 3

四張查察表,截止日都不一樣

把歷屆數字排在一起,能看出暴力介選在減少、網路在增加嗎?

屆別截止日與投票日的距離受理總數賄選暴力其他
2014投票前一天4,6713,3921821,097
2018投票前一天5,1613,941402818
2022投票後四天6,1864,4032601,523
2026投票前約兩個月2,7061,566176964
資料來源:法務部(2014)、最高檢察署(2018、2022、2026)選舉查察統計。數字為各屆全國受理件數,包含仍待查證、可能不起訴的案件,不是成立的犯罪,也不是實際發生數;各屆統計截止日與投票日距離不同。每一屆都有暴力類受理。 [27][28][29][30][31]不能從這張圖推論:不能說任何手段的增減趨勢;各屆截止日不同,2026 年數字在投票前還會持續增加。
主線 7

國家能幫競辦防駭,又不接管它的政治活動嗎?

中選會自己的系統,提供一個要分開看的對照。2026 年 10 月,候選人財產申報系統被發現可能讓外部人員取得身分證字號。資通安全署 27 日接到通報,28 日派員檢測;官方確認問題出在程式與傳輸流程未妥善過濾欄位(17 資安署[32])。這是資料處理缺失,不能直接列作外力介選,卻讓我們看見公務系統已有通報與支援路徑。

溫室中央的黃銅水管分流灌溉兩側植栽,木製隔板維持各自的種植空間。
插畫共同支援如何抵達各方,同時保留各自生長的界線?
圖 4

兩項資安承諾,走到哪一步?

已經檢測政府系統,是否等於政黨也知道如何求助?

誰在何時承諾已核實的行動或規則尚待驗證的結果
資安署2025年9月承諾建立民間重大事件支援機制資安法協助民間的法源;2026年1月施行細則訂出門檻政黨競辦的受理及中立條件、實際求助結果
中選會主委2026年10月29日提出由不同人員複查、政府再驗收資安署此前已在10月28日派員檢測新複查要求的落實,以及同類資料過度揭露是否排除
資料範圍:2025–2026 年本報導已查核的公開資料,兩項承諾性質不同;不是全部資安工作,也沒有可計算完成率的共同分母。法源、檢測、承諾與驗證結果屬於不同階段。 [1][32][33][34][35][36]不能從這張圖推論:不能據此比較兩機關績效,或認定未有其他內部作為;不能把先前的檢測當成後來承諾已兌現。
展開這段・還有 7 段、約 762 字

10 月 29 日,中選會主委游盈隆稱委外廠商工程師是無心疏失、尚無實際損害,並提出由另一組人員複查、政府再驗收的「四眼原則」(17a 公視[33])。對當事人而言,無心與惡意不同;對負責保護資料的中選會而言,沒有惡意也不代表把關有效。複查是否落實、是否驗到同類資料過度揭露,才是驗證改善的問題。

政黨與候選人並沒有以這兩種身分,被明列在資安法的強制納管類別裡。但法律第 4 條已要求政府推動協助民間處理、因應及防範重大資安事件(18 資安法[34],第3、4條)。因此,未受強制納管,並不等於法律禁止提供協助。

資通安全署在 2025 年 9 月修法時承諾建立民間支援機制(19 資安署[35]);2026 年 1 月修正的施行細則,已把核心資訊嚴重洩漏或竄改、核心系統停頓等情況,連同重大公共影響及社會矚目等條件,列為民間重大事件的門檻(20 施行細則[36],第5條)。承諾至少已落到法源與門檻這兩步。

台灣電腦網路危機處理暨協調中心的公開通報入口,則要求使用者確認身分為「一般企業」,另列政府與學術機構的轉接服務;頁面還提供電子郵件通報,沒有說明政黨或競辦如何適用(21 TWCERT/CC[37])。這是入口說明不清,不能因此認定它曾拒絕政黨。

這裡不宜把「沒強制納管」直接叫作漏洞。強制讓國家檢查政黨的電腦,會牽動反對黨的自主與內部隱私;強制義務與自願求助,原本就可以分開設計。真正該由數位發展部資通安全署說清楚的是:政黨及競辦向哪個窗口求助、用什麼公開標準受理、協助會接觸哪些資料、如何避免偏袒。這些程序不必揭露偵查機密,也能先讓所有陣營知道。

英國 NCSC 的帳號登記服務列出所有候選人、民選官員與黨魁,個人防護服務採邀請制(22 NCSC[38])。美國聯邦選舉委員會允許非營利組織,依事先確定的客觀標準、以不偏黨派方式提供符合條件陣營免費或折扣資安服務(23 FEC[39])。這些安排證明支援可以設條件,不必只有全面納管或放任自保兩個選項;它們並不證明每個小黨都已得到同等保護。

競辦與受託業者也有責任:沈方已自述主機的上傳設定存在缺陷,改為登入認領只能回答活動網站的一部分問題,不能單獨證明主機入侵原因已排除。刑事歸因需要證據,修補與中立支援的規則則可以先做;兩者不必互相等待。〔來源2〕

主線 8

我們的判斷

桃園假帳號案判決顯示,人頭帳號是這家行銷公司的日常商品;法院罰了抹黑,替候選人買的正面留言該不該揭露,仍無公開答案。[1][2][4][5][7][8][9][10][11][12][13][15][16][17][18][20][30][34][35][36][37][38][39]

1. 確定:實體威嚇、利益交換、數位操作與深偽針對不同選擇條件,而且都還在發生。工具、行為人與損害分開追,才不會把「談黑道的假訊息」誤算為「黑道動手」。〔4–7a、15b〕

2. 確定:桃園法院認定,攻擊是為了客戶勝選與公司服務評價,用的是公司平常替客戶製造評論的人頭帳號。但被列為主要策畫者之一的負責人逃匿,到 2026 年 8 月仍在另案通緝,判決也未認定客戶知情;不能憑誰受益定罪。〔7、7a、7c〕

3. 有理由懷疑:代操的生意面落在追訴與揭露之間的空白。營利加重條款沒有在桃園案被檢驗,付費正面留言的揭露義務也沒有公開適用說明。〔7a、8a、9〕

4. 確定:兩起競辦遭駭指控須另核控制權侵害與目的,不能套用桃園的動機;修補與中立支援可以先做。〔1、2、18–23〕

中選會應說清楚付費受託留言是否須標示出資者,並驗證自家系統的複查承諾;桃園地檢署應交代負責人追緝及營利條款的取捨,資通安全署應公開中立支援條件。若負責人審結的判決否定這套經營模式,或查得中選會既有的明確適用說明,相應判斷須修正。

主線 9

留給你想的問題

國家應能追到政治宣傳背後多深,又應在哪裡停下?

要求受託競選團隊揭露來源,可以讓選民辨認宣傳,也可能迫使權力的批評者交出身分。透明與免受報復都值得保護,界線畫在哪裡,決定由誰承擔查錯的代價。

假設你負責競選網站,遭攻擊後急需恢復,你願意交出多少內部資料?

接受政府或共同支援組織檢測,可能更快恢復運作;保留內部自主與支持者隱私,可能要承擔更高的自救成本。當保護需要信任一個日後可能由對手掌握的機構,你會要求什麼限制,又願意接受什麼剩餘風險?

夕照穿過花園的編織屏風,照亮受遮蔽的空長椅與旁邊開放的小徑。
插畫讓光透進來,也為需要遮蔽的聲音保留位置。
本報導的限制

本報導只用搜尋得到的公開證據與資訊,未聯絡當事人、未索取非公開資料。可以確認的是不同手段的具體案例與既有制度條文;不能據此估計全台發生率、判定兩起遭駭的幕後,或計算任何操作改變多少選票。

2026 遭駭指控:尚未取得兩陣營與刑事警察局的獨立鑑識、完整損害及復原驗證。這些資料可能改變對攻擊目的、針對性、共同來源與修補成效的判斷。一般網站漏洞遭機會型利用仍是合理競爭解釋;同週出現 PHP 警訊,不能連成兩案的攻擊入口。

桃園案的責任鏈:已取得 2024 年 8 月 23 日一審判決,以及執行主管判決確定、負責人逃匿的兩份裁定;以寫攻擊文字的友人姓名查司法院裁判,只命中這份一審判決,沒有上訴審裁判;他是否上訴、何時確定,仍沒有公開紀錄可核。負責人「另行審結」的結果未見公開裁判;以他姓名查司法院,列表有 18 筆,我們只取得其中幾份(一審判決、逃匿裁定、高院駁回他抗告的兩份裁定與公司欠薪的民事裁定),其餘尚未逐筆核對,所以我們只說「很可能仍在追緝」,不說「確定未審」。判決只審攻擊,沒有正面留言實際用了哪些帳號、觸及多少人或合約付款的資料;這些若公開,可能改變我們對「日常商品」範圍與揭露義務的判斷。不能以其他案件的公司或人員關聯,補成這案的境外指揮。

競選代操規範:未取得中選會對「付費給行銷公司、未向平台買廣告、以帳號留言」的明確函釋或裁罰。也未取得桃園案合約、付款及實際觸及資料,不能判定具體揭露義務或操作效果。2024年訴願決定只核到第52條紙本規則,不能代替第51條網路廣告適用;我們另讀了兩份第56條投票日網路貼文的裁罰紀錄(高雄2021訴願決定、新竹2023會議紀錄),都只處理投票當天的貼文與訊息,沒有一件涉及付費、受託或第51條;中選會107年度委託研究的作者主張第51條應包含網路競選廣告,但那是受託學者的建議,不是中選會的解釋,也沒有處理付費帳號留言(中選會委託研究[40],第77–78頁)。若出現明確適用決定,對中選會的批評就要相應收窄。

英國標示制度:第38–39頁的比例以回覆調查的候選人為對象,該處未列各題有效樣本數。勸告後修正與警方反映困難,是選委會報告的觀察,未核得秘密帳號減少或選民更能辨認來源的成效。

跨屆統計:2022 投票前一天的分類表未取得。2026 年 9 月表的三大類加總與總數吻合;「其他」下四個細項的加總(970 件)比「其他」總數(964 件)多 6 件,可能是同一案跨列,表上沒有說明,所以正文不引用細項數字。〔來源15b〕這張 2026 年 9 月表的原始 PDF 連結,在 2026 年 11 月 3 日回應 404,目前打不開;文中數字是依同日稍早取得的原表副本核對的。正文改連的是最高檢發布這張表的選舉查察專區,該頁可能已換成較新月份的表。法務部、最高檢若公布同口徑的分類定義與個案對照,可能改變我們對統計辨識能力的判斷。沒有可比數位事件的母數,替代、增加與偵測可見度的消長仍未解。

官方系統的改善與損害:主委的「無心」「尚無實際損害」是當時的說明,不是我們已獨立確認的結論。未取得存取紀錄與獨立鑑識,無法量化外流人數;四眼原則仍缺落實與複驗結果,若公布,可能改變改善責任的判斷。

民間支援落實:未查得資通安全署對政黨與競辦的專門申請程序及兩案是否受助,不能推定內部沒有協助。也沒有各競選團隊的人力、預算與求助結果,不能宣稱大黨一定獲得較多保護。

深偽音檔案:法院交保的結果與理由,依中央社與聯合報的報導,我們沒有取得裁定原件。裁定可在收受後 10 日內抗告;到 2026 年 11 月 4 日,我們沒有查到檢方抗告、起訴的報導,誰製作檔案、有無委託者,也都未見公開資料。若查出製作者或出資者,這一案在圖2的位置可能從「散布不實」移到和桃園案相同的「委託與付費」問題。

附註:這篇查到哪裡、還缺什麼
本篇理解摘要(補充資料)
QUESTION RESOLUTION

目前願意承擔的理解

駭客、暴力、利益交換與深偽,在台灣選舉裡同時存在。不同手段傷害的是選擇過程中的不同環節。桃園假帳號案判決顯示,冒充多人發言是一門選舉行銷生意的基本設備,責任要追到誰委託、誰付錢、誰決定內容。這一版更新(2026-11-04):深偽音檔案的張貼者已由法院裁定交保,法院認為沒有證據顯示他和製作者有犯意聯絡。桃園案公司負責人到 2026 年 8 月仍在另案通緝,很可能仍在追緝。

主張核對表(補充資料)
大家的懷疑干預選舉的手段已經從黑道、買票,換成駭客與網軍。被推翻

2014 年就有網站遭竄改;2018 年仍有候選人威嚇逼退選;2026 年仍有台辦招待旅遊案定讞,暴力類受理案件每一屆都有。手段是並存的,責任要依手段分別追。

大家的懷疑網軍背後一定是境外勢力在指揮。只對一部分

假民調案確實有境外指示;桃園案的判決卻認定,人頭帳號是本地行銷公司的日常商品,動機是客戶勝選與自家服務評價。責任落在委託、付錢與決定內容的人身上。

起訴新聞稿說客戶候選人不知情。查不下去

判決只讓他以證人身分出現,沒有認定他知情或參與;90 萬元正面留言用了哪些帳號,判決沒有審,合約與付款資料也沒有公開。

中選會主委說財產申報系統的問題是委外工程師無心疏失、尚無實際損害,將以四眼原則複查。無法驗收

中選會沒有公開存取紀錄、獨立鑑識與複查結果;沒有惡意,不代表把關有效。

still unknown · evidence-bounded

還不知道、而且會改變結論的

桃園案公司負責人的選舉案審結了嗎?他人在哪裡?

如果已審結並否定這套經營模式,或判他無罪,責任鏈與「日常商品」的判斷都要修正。

我也想知道 →我有線索 →

付費給行銷公司、以帳號留言而不向平台買廣告,是否要依第 51 條標示出資者?

如果中選會已有明確的函釋或裁罰,對中選會的批評要收窄;如果明確排除,問題就轉成修法。

我也想知道 →我有線索 →

桃園案為什麼沒有適用第 104 條第 3 項營利加重條款?

如果檢方有明確的取捨理由,「營利面沒被檢驗」的懷疑可能被推翻或收窄。

我也想知道 →我有線索 →

兩起競辦遭駭的攻擊者、目的、針對性,以及是否同源?

獨立鑑識結果可能確認或排除針對性攻擊,或顯示只是機會型漏洞利用。

我也想知道 →我有線索 →

政黨與競辦遇到資安事件時,向哪個窗口求助?受理標準與中立條件是什麼?

如果資安署已有公開程序,「入口說明不清」的批評要收窄。

我也想知道 →我有線索 →

深偽音檔是誰製作的?有沒有人出錢委託?

如果查出製作者或出資者,這一案會從「散布不實」移到和桃園案相同的「委託與付費」問題。

我也想知道 →我有線索 →

不同介選手段是在互相替代、疊加,還是只是變得更容易被看見?

有一致的定義與母數,才能判斷消長。

我也想知道 →我有線索 →

中選會的四眼原則是否落實?同類資料過度揭露的問題排除了嗎?

複驗結果會改變對中選會改善責任的判斷。

我也想知道 →我有線索 →
evidence gate

能說的,與還不能說的

證據撐得住

  • 民眾黨與沈伯洋競辦在 2026 年 10 月 28 日分別公開表示網站或系統遭攻擊;攻擊者與目的目前只有當事方說法,沒有公開鑑識。 [1][2]
  • 實體威嚇、利益交換、假民調、網站干擾與深偽,在 2014–2026 年都有具體案例,不同手段並存。 [3][4][5][6][7][8][9][10]
  • 桃園地院認定,皇御公司平常的經營模式就包括用模擬器創建臉書人頭帳號、養號,再替客戶留言按讚;攻擊用了 144 個帳號,目的包括客戶勝選與公司的服務評價。 [13]
  • 寫攻擊文字的友人與辦公室主管已在一審判刑,主管部分已確定;被法院列為主要策畫者之一的公司負責人在 2024 年逃匿,到 2026 年 8 月仍在另案通緝。 [13][14][15][16][17]
  • 判決沒有認定客戶候選人知情或參與攻擊;他在判決中以證人身分出現。 [12][13]
  • 桃園案發生在 2023 年選罷法修法之後,背後有 90 萬元合約,起訴與判決卻都只適用第 104 條第 1 項,判決沒有說明為什麼不考慮第 3 項的營利加重。 [7][13][18]
  • 付錢給行銷公司、不向平台買廣告、用帳號留言,是否要依選罷法第 51 條標示出資者,我們沒有查到中選會的公開適用說明;2023 年立法院被問到時,中選會的回答只重述了定義。 [19][20][22][40]
  • 第 56 條已被用來處罰個人在投票日的臉書分享與 LINE 群組訊息,罰款 17 萬至 25 萬元。 [23][24]
  • 2026 年深偽音檔案中,調查局鑑識確認音頻是深偽;桃園地院 10 月 31 日裁定張貼者以 10 萬元交保,理由是目前沒有證據認定他和製作者有犯意聯絡。 [9][10][11]
  • 歷屆最高檢查察統計的截止日不同,接不成手段消長的曲線;2025 年 7 月起,『其他』類下另外列出『不實訊息』,但沒有分出工具或出資者。 [27][28][29][30][31]
  • 資安法第 4 條已提供協助民間的法源,2026 年 1 月的施行細則也訂出民間重大事件的門檻;但政黨或競辦要向哪裡求助、依什麼條件受理,沒有公開說明。 [34][35][36][37]

證據還撐不住

  • 不能說駭客已取代暴力或利益交換,也不能說數位干預的占比在增加。
  • 不能認定民眾黨或沈伯洋競辦遭駭的幕後是誰,不能說是境外勢力,也不能說兩案同源。
  • 不能說任何一案改變了選票或選舉結果。
  • 不能說桃園案的客戶候選人知情或指揮了攻擊。
  • 不能說桃園案負責人的選舉案確定沒有審理,只能說很可能仍在追緝。
  • 不能說整個選舉行銷產業都以人頭帳號為業,也不能說桃園案有境外指揮。
  • 不能說付費正面留言一定違反第 51 條,也不能說一定不違反。
  • 不能說深偽案的張貼者就是製作者,或說他已被認定有罪。
  • 不能用歷屆查察受理數畫出暴力介選增減的趨勢。
  • 不能說英國的數位標示制度已讓秘密操作減少。
  • 不能說中選會的四眼原則已經落實,或財產申報系統事件沒有造成實際損害。
watching

研究可以先停,懷疑不需要消失

深偽案檢方是否抗告交保裁定、是否起訴,製作者是否到案

這決定此案是否會碰到委託與付費的責任。

桃園案公司負責人是否到案或境外落網,有沒有官方證實

目前的境外落網說法只有未具名的單一來源;一旦獲官方證實,就會改變責任鏈的結論。

中選會是否針對付費受託留言發出函釋或裁罰

這是我們論點後半句能否被回答的關鍵。

最高檢 2026-11-27 投票前一日的查察統計表

可以用同一個截止點補齊跨屆比較。

兩起競辦遭駭案的鑑識或偵查結果

可以判斷攻擊是針對性的,還是機會型的。

資通安全署是否公開政黨與競辦的求助程序

可以驗證 2025 年承諾建立民間支援機制的兌現程度。

更新紀錄

  • v4 2026-11-08 小修:加上入口層:論點、前情提要、短評與圖解;原文內容不變
  • v3 2026-11-03 更正:這一版更新(2026-11-04):前一版說深偽音檔案的張貼者是否羈押未見公開資料,現在更正為桃園地院已在 2026 年 10 月 31 日裁定他 10 萬元交保、限制出境出海,理由是目前沒有證據顯示他和製作者有犯意聯絡。桃園案公司負責人的狀況,也從「另行審結,結果未見」更新為:高院已駁回他的抗告,到 2026 年 8 月他仍在另案通緝。
  • v2 2026-11-03 理解改變:這一版更新(2026-11-03):依桃園地院一審判決,把帳號數由 137 更正為 144,動機改以法院認定的事實呈現;補上執行主管判決確定、負責人逃匿、合約購買正面留言等事實,新增營利加重條款沒有被檢驗、深偽音檔案與 2026 年 9 月查察統計,「我們的判斷」也因此改寫。
  • v1 2026-10-30 首次發佈

來源(40)

這題還沒結束

我們還在追這題,也在追其他問題。有進展、有更正,或我們的想法變了,就寫信告訴你;沒有就不寄。收我們的信 →

這裡寫錯了?

寫信到 Walkingbook.correction@gmail.com,告訴我們哪一句錯了;附上公開出處,我們能更快查證。我們會盡快回覆;確認寫錯就公開更正,並記在更正紀錄。